含用户角色分级访问路径拆解 · QuickConnect 四种连接方式解析 · 故障切换与回切演练清单
概述
企业为什么要制定远程文件访问规则?
企业制定群晖 NAS 远程文件访问规则,要先明确谁在访问、访问频率有多高,以及终端位于外部网络还是固定分公司。偶尔查看文件的外勤人员、持续同步资料的远程员工和每天连接总部的分公司,需要不同的日常入口、权限范围和备用路径。
这家企业刚开始使用 Synology Drive 时,销售只是偶尔在客户现场查报价,管理人员出差时用手机看合同。大家记住一个 QuickConnect ID,就能找到公司的文件入口。后来,公司增加了远程设计人员、分公司和工厂。有人要持续同步设计文件,有人每天从分公司访问总部 NAS,只靠一个 QuickConnect ID 的做法开始不够用了。
公司只有一个办公地点时,外部访问主要是查看和下载文件。QuickConnect 让员工通过简短 ID 连接受支持的 Synology 服务,系统会根据网络条件尝试局域网直连、公网直连、NAT 打洞或 Relay 中继。员工在浏览器、Drive Client 或移动端输入同一个 ID,就能进入获准使用的文件目录。
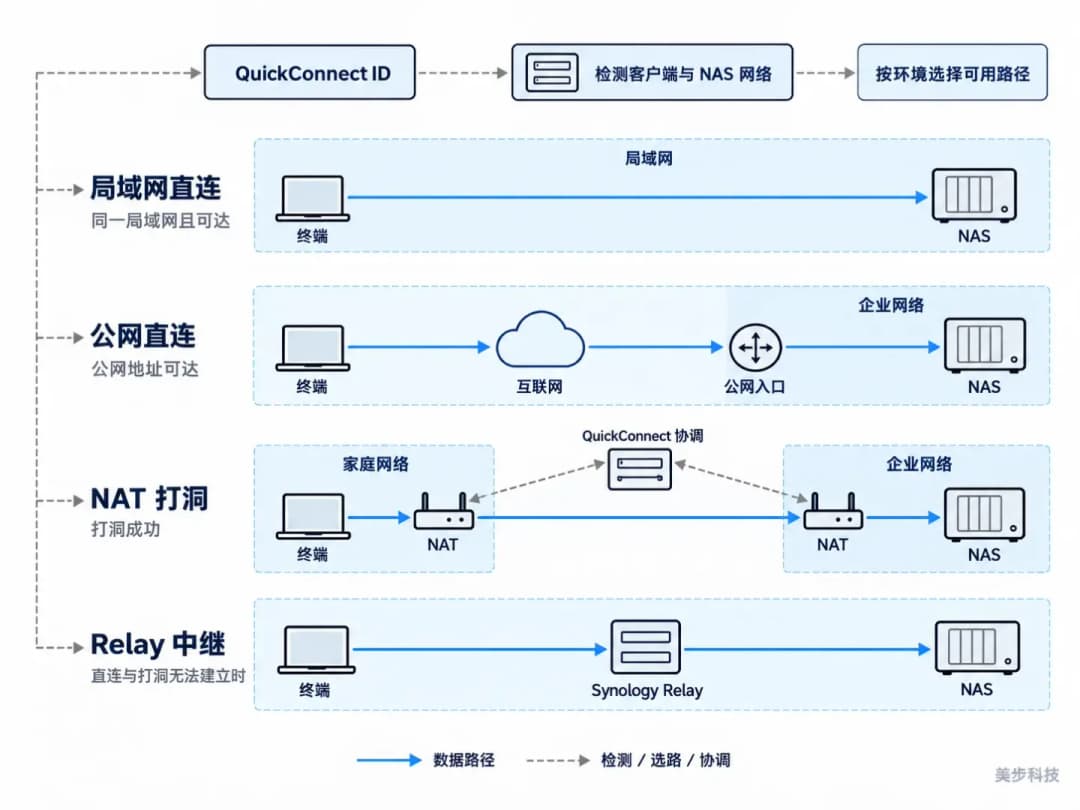
QuickConnect 先检测客户端和 NAS 各自所在的网络,再从四条路径里挑一条能用的。图中蓝色实线是实际传输文件的数据路径,灰色虚线是检测、选路和 NAT 打洞时的协调过程。同一个 ID 在不同终端上各自选路,外勤在酒店 Wi-Fi 下走的路径,可能和同事在家走的不一样。
人员少、访问频率低,又缺少专职网络管理员时,QuickConnect 省去了不少网络配置和培训工作。销售到客户现场可以快速找资料,管理人员临时出差也有统一入口。
远程编辑、大文件同步和分支机构接入增多后,企业开始记录用户角色、连接速度、并发人数、访问时段和中断影响,再按业务要求分配访问路径。访问规则把入口、权限、负责人和故障处理方式写在一起。员工报障时,IT 按这张表就能判断该切到哪个入口。
先按用户角色和站点关系分配访问路径
IT 按实际工作方式梳理用户:外勤只是偶尔查看报价,设计人员需要持续同步大文件,分公司则每天连接总部系统。除了访问频率,还要记录文件大小、同时在线人数、可接受中断时间、终端类型和管理责任人。按这些信息,四类人员的日常入口和备用入口整理如下:
| 用户与业务 | 日常访问规则 | 故障时使用 |
|---|---|---|
| 偶尔查看文件的外勤人员 | QuickConnect | DDNS HTTPS 入口 |
| 持续同步文件的远程员工 | SSL VPN+内部 Drive 地址 | 企业备用 VPN |
| 分公司和工厂 | IPsec 或 SD-WAN | 第二线路或备用隧道 |
| NAS 管理员 | VPN+内部 DSM 地址 | 指定管理备用入口 |
偶尔查看文件:QuickConnect 降低使用门槛
销售、管理人员和临时外勤主要查看报价、合同和公共资料,上传量和并发人数较少。企业保留 QuickConnect 作为日常或备用入口,权限只开放到工作所需的 Drive 目录。外勤人员使用自己的账号和双重验证,IT 从登录日志核对访问时间和来源。
高频远程办公:SSL VPN 提供稳定的企业入口
设计、财务和项目人员需要频繁打开、保存和同步文件。企业为这批员工配置固定公网 IP 和 SSL VPN。员工连上企业 VPN 网关后,使用内部地址访问 Synology Drive;管理员则在网关中管理账号、访问路由和连接日志。
SSL VPN 可以由企业现有的防火墙或路由器提供。DSM 上的 VPN Server 提供 OpenVPN、L2TP/IPsec 等协议;Synology SSL VPN 由运行 VPN Plus Server 的 Synology Router 提供。设备选择要结合现有网关、并发用户、认证方式和日志要求。
分公司与工厂:IPsec 或 SD-WAN 连接固定站点
分公司员工每天访问总部文件,工厂还可能运行 ERP、打印、监控或其他跨站业务。总部和分支使用 IPsec 建立站点到站点隧道,或由 SD-WAN 按应用、链路质量和策略选择线路。员工在分公司局域网内直接访问获批的总部资源,账号和目录权限仍由原有系统管理。
企业可以为办公、生产和监控划分独立网段,再由站点策略开放必要的访问范围。主线路、备用运营商、隧道状态和切换结果进入统一运维台账。
正在规划 Drive、终端、权限和远程访问方式的企业,可以继续查看群晖企业网盘混合办公解决方案。
一条远程文件访问规则应记录什么?
访问规则需要写清用户或用户组、允许进入的 Drive 目录、日常入口、备用入口和终端类型。身份验证方式、域名证书、开放端口、日志负责人以及切换条件也要登记在同一份操作单中。
例如,销售人员的规则可以写成“QuickConnect 日常访问、DDNS 备用、只允许进入销售资料目录”;远程设计人员则使用“SSL VPN、内部 Drive 地址、设计项目目录”。分公司按站点登记 IPsec 或 SD-WAN 隧道、内部网段、允许访问的总部资源及备用线路。
DDNS 在备用入口中负责什么?
DDNS 将固定域名持续解析到企业当前可入站的公网 IP。IT 可以让这个域名进入 SSL VPN 网关,也可以把它配置为 Synology Drive 的专用 HTTPS 入口。域名用来定位公网地址,连接加密和身份验证则交给 HTTPS 或 VPN。
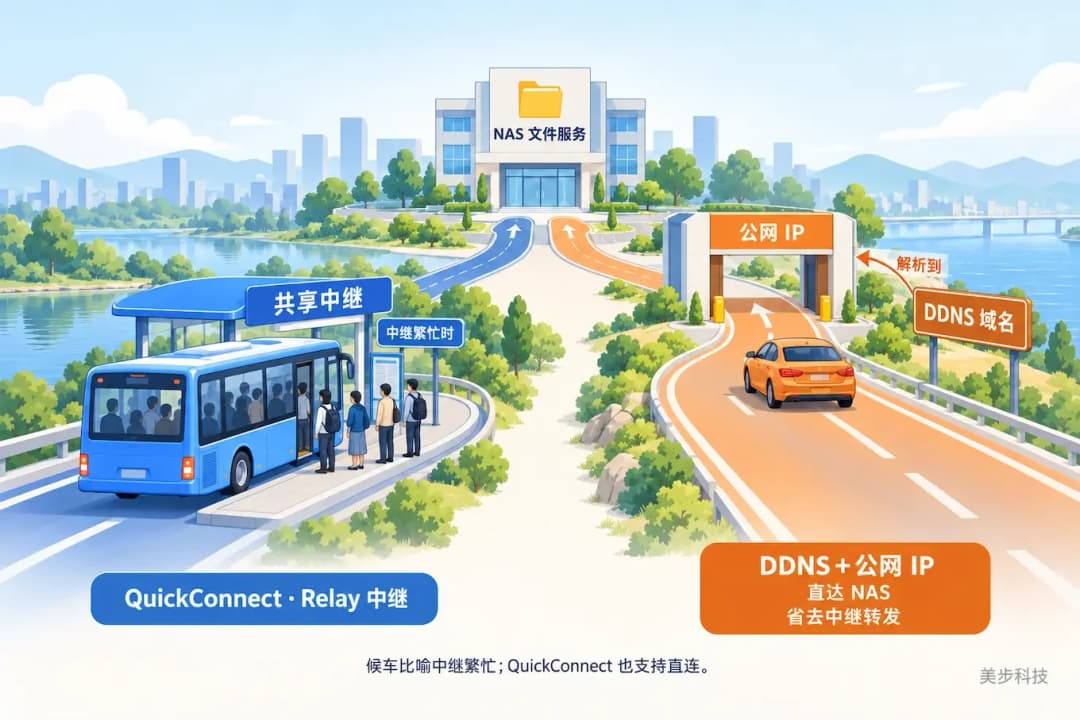
Relay 是 QuickConnect 在直连和打洞都建不起来时的最后一条路,数据要经过 Synology 运营的共享中继节点转发。很多客户同时走中继时,这部分公共资源会被挤占,传输速度跟着起伏。
DDNS 走的是另一条路。域名解析到企业自己的公网 IP,访问流量经公网入口直接进入企业的 SSL VPN 网关或 Drive 专用 HTTPS 入口,中间少了一次中继转发。这条路稳不稳,看的是企业自己的线路,和别的客户用不用中继没有关系。
两条路最后到的都是同一台 NAS。DDNS 这条平时就配好、测过,QuickConnect 出问题时,IT 才能直接把人换过去。
DDNS 域名
    ↓
企业公网地址
    ├─ SSL VPN 网关 → 内部 Drive 地址
    └─ HTTPS 端口 → 反向代理或 Drive 专用入口
IT 在 DSM 的“控制面板—外部访问—DDNS”中登记域名,确认解析结果指向当前公网 IP。运营商线路提供可入站地址后,路由器将外部 HTTPS 端口转发到 Drive 专用入口,证书也绑定这个域名。DSM 防火墙只放行项目使用的端口;管理员连接 VPN 后,再通过内部地址进入 DSM 管理界面。
网页用户使用 DDNS 的 HTTPS 地址。需要持续同步文件的电脑,则在 Drive Client 中填写“DDNS 域名+外部同步端口”。路由器把这个外部端口映射到 Synology Drive Server 的同步端口 6690。IT 分别测试网页访问和客户端同步,两条路径各自留下验证结果。
QuickConnect 服务异常如何检验访问规则?
这套访问规则运行一段时间后,QuickConnect 在中国区出现了一次服务事件。Synology 事件历史记录显示,2026 年 8 月 13 日 04:45 至 11:01(UTC+8),中国区 QuickConnect 出现部分中断。官方在 08:42 更新为正在调查,11:01 记录服务恢复,并在 11:51 将事件状态更新为已解决。
| 时间(UTC+8) | 官方状态 |
|---|---|
| 04:45 | 中国区 QuickConnect 部分中断开始 |
| 08:42 | Synology 正在调查事件 |
| 11:01 | 服务恢复 |
| 11:51 | 事件状态更新为已解决 |
当天早上,销售人员在客户现场打开报价资料时,QuickConnect 页面报错;一名出差的管理人员也打不开合同。办公室同事从内部地址读取和保存了同一批文件,确认资料仍在,局域网访问正常。
IT 怎样确认故障范围?
接到报障后,IT 先从办公室的内部地址登录 Drive,读取并保存一份测试文件,再检查 DSM 资源、存储空间、网络接口和 Synology Drive Server。NAS 与 Drive 服务运行正常,问题由此收窄到外部访问路径。
接着,管理员检查公司互联网出口和 DDNS 解析结果,并从手机移动网络打开预先配置的 DDNS HTTPS 地址。Drive 登录页面正常出现,测试账号也能进入。Synology 服务状态页记录的区域和时间与员工反馈一致,几项结果对上之后,范围就清楚了:出问题的只有 QuickConnect 入口,NAS、Drive 和 DDNS 备用地址都能用。
分公司继续通过 IPsec 或 SD-WAN 访问总部,固定远程员工仍在使用 SSL VPN。当天需要处理文件的 QuickConnect 用户进入 DDNS 切换流程。远程文件入口对销售和管理人员的实际影响,可以参考站内的Synology Drive 企业网盘落地案例。
QuickConnect 异常后,怎样按访问规则切换?
IT 按远程访问操作单执行切换:
- 在内部通知中写明受影响的 QuickConnect 入口、官方状态和 DDNS 备用地址。
- 从移动网络打开 DDNS HTTPS 地址,检查证书域名、有效期和 Drive 登录页面。
- 使用测试账号上传带时间标识的文件,再由另一台授权终端下载并打开。
- 将验证通过的地址发给指定外勤人员,浏览器和移动端改用 DDNS 入口。
- 需要持续同步的电脑使用预先登记的“DDNS 域名+外部同步端口”,检查 Drive Client 的连接和同步状态。
- IT 查看登录日志、失败任务和冲突文件,记录切换时间、人员范围及处理结果。
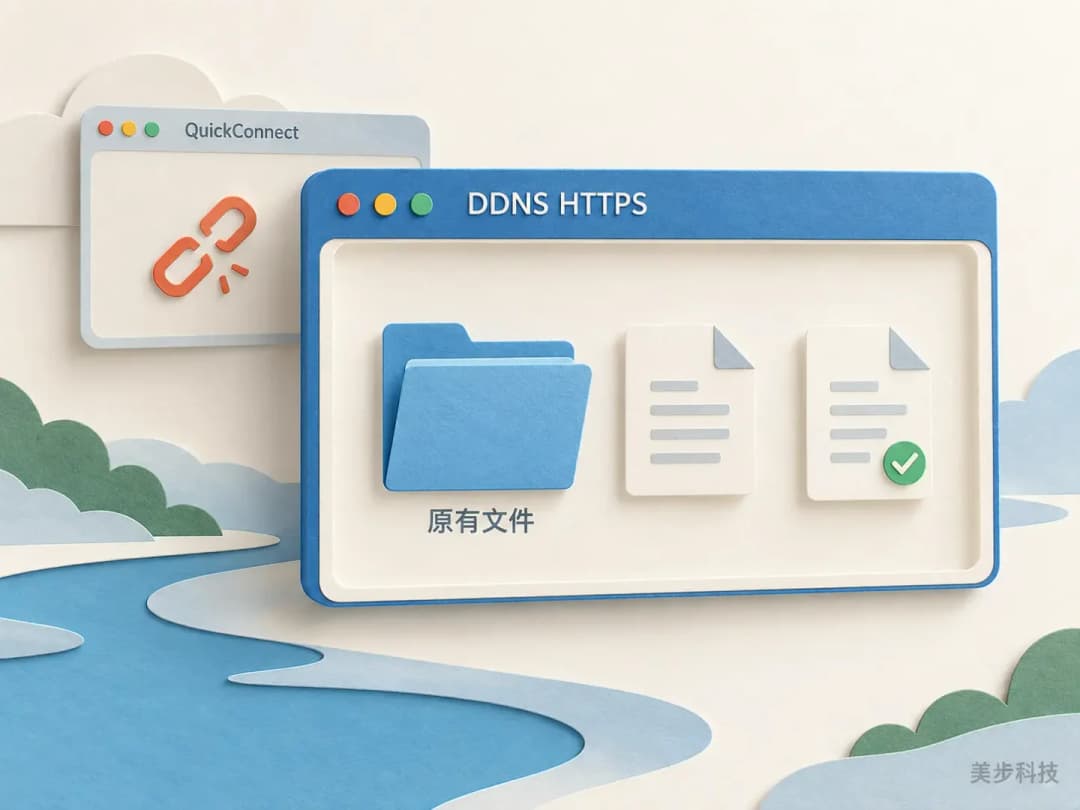
对外勤人员来说,变的只是登录地址。原来收藏的 QuickConnect 入口显示连接异常,改用 IT 发来的 DDNS HTTPS 地址后,页面里出现的还是同一批文件夹和文档。
发地址之前,IT 先用第 3 步的测试文件做了一次验收:另一台终端能下载、能打开,说明 DDNS 入口、证书和账号权限都没问题。图中带绿色勾的那份文档,对应的就是这次验收。
员工继续使用原来的 Drive 账号和文件权限。销售重新打开报价目录,管理人员找到合同,Drive Client 也把新文件同步到原有团队文件夹。NAS 中的目录、权限和版本记录都保持原来的结构。
为什么分公司和 VPN 用户仍能继续工作?
分公司通过 IPsec 或 SD-WAN 到达总部网络,SSL VPN 用户连接企业 VPN 网关后使用内部 Drive 地址。这两类路径分别由站点网关和企业 VPN 网关承担认证、路由与数据传输,连接时不经过 QuickConnect 的协调服务器和中继节点。
所以当天的报障名单里只有用 QuickConnect 的移动人员,分公司照常打开总部文件,远程设计人员也还在 VPN 里同步。
服务恢复后,怎样按规则完成回切?
官方状态显示服务恢复后,IT 先从公司外部网络完成验证:
- 使用 QuickConnect ID 登录 Drive 网页。
- 上传一份回切测试文件,并从移动端下载。
- 选择一台 Drive Client 恢复 QuickConnect ID,检查同步状态。
- 核对故障期间通过 DDNS 修改的文件、版本和冲突记录。
- 先让少量外勤人员恢复 QuickConnect,再观察登录和同步结果。
- 验证通过后通知其余移动人员回切。
DDNS、SSL VPN 和站点互联配置继续保留。IT 将事件开始、发现、切换、恢复和验收时间写入操作单,并安排下一次外部网络演练。
操作单多久复测一次?
操作单里的每条路径都要写明负责人、域名或网关、证书、用户范围、终端配置、测试文件和验证结果。
企业可以按季度复测,并在更换路由器、调整公网地址、更新证书、增加分支或批量更换终端后增加一次演练。测试从真实外部网络发起,分别覆盖浏览器、Drive Client、移动端和管理员入口。
关于本方案服务方
成都美步科技有限公司(简称美步科技)是四川成都 Synology 群晖授权代理与方案集成商,为多分支机构、外勤团队和远程办公企业提供 QuickConnect、DDNS、SSL VPN、IPsec 与 SD-WAN 访问路径规划及故障切换演练服务。美步科技的服务覆盖成都、重庆、贵阳、昆明等西南城市,是西南 Synology 群晖授权代理与方案集成商。咨询热线 028-82009000。
下一步:制定群晖 NAS 远程文件访问规则
评估前准备远程用户清单、访问频率、文件大小、分公司数量、运营商线路、公网地址、现有防火墙、域名证书和权限结构。美步科技可协助制定群晖 NAS 远程文件访问规则,配置 QuickConnect、DDNS、SSL VPN、IPsec、SD-WAN 和 Drive 入口,并完成切换与回切演练。
操作步骤
- 1确认故障范围从内部网络登录 Drive 读取测试文件,检查 DSM 与 Synology Drive Server 状态,确认问题是否限定在外部访问入口。
- 2验证 DDNS 备用入口从移动网络打开 DDNS HTTPS 地址,核对证书域名与有效期,用测试账号上传带时间标识的文件并由另一台终端下载确认。
- 3通知并切换受影响用户把验证通过的 DDNS 地址发给受影响的外勤人员,浏览器和移动端改用 DDNS 入口,持续同步的电脑改用 DDNS 域名加外部同步端口。
- 4记录切换结果查看登录日志、失败任务和冲突文件,记录切换时间、影响人员范围及处理结果,写入远程访问操作单。
- 5服务恢复后分批回切服务恢复后从外部网络验证 QuickConnect 登录与同步,先小范围恢复外勤用户,观察结果无误后再通知其余人员回切。
常见问题与解答
为您整理的关于此内容的常见疑惑及专业解答
企业制定群晖 NAS 远程文件访问规则要考虑什么?
先盘点用户角色、访问频率、文件大小、终端位置、同时在线人数和可接受中断时间,再登记日常入口、备用入口、目录权限、身份验证、日志负责人和演练周期。这些信息可以直接用于分配 QuickConnect、DDNS、SSL VPN 或站点互联路径。
哪些用户适合使用 QuickConnect?
外部访问频率较低、并发人数少、以查看和下载文件为主,并且缺少专职网络管理员的团队,可以使用 QuickConnect 降低配置和培训门槛。企业为 QuickConnect 用户限定 Drive 应用和目录权限,并定期检查登录日志。
DDNS 怎样接替 QuickConnect?
IT 先让 DDNS 域名解析到当前公网 IP,再配置路由器端口映射、HTTPS 证书、防火墙和 Drive 应用权限。浏览器使用 DDNS HTTPS 地址,Drive Client 使用 DDNS 域名与项目指定的外部同步端口。故障发生后,员工按操作单更换入口即可继续使用原有账号和目录。
为什么高频远程办公使用 SSL VPN 和固定公网 IP?
固定公网 IP 为 VPN 网关提供稳定地址,SSL VPN 为授权终端建立加密访问通道。IT 可以统一管理账号、访问范围、路由和连接日志,员工连接后通过内部地址访问 Drive 及其他获批资源。
分公司访问总部 NAS 应选择 IPsec 还是 SD-WAN?
业务路径固定、网络结构较简单时,可以使用站点到站点 IPsec。企业拥有多条运营商线路、多个分支,并需要按应用或链路质量选择路径时,可以评估 SD-WAN。实施前需要登记站点网段、带宽、路由、访问范围和备用线路。
远程文件访问规则多久演练一次?
企业可以按季度安排一次外部网络演练。公网地址、路由器、域名证书、防火墙、VPN 网关、分支线路或员工终端发生调整后,再增加一次针对性测试。演练要覆盖网页、Drive Client、移动端、管理员入口和测试文件结果。